近年、企業や個人を狙ったサイバー攻撃は多様化しており、ソフトウェアの脆弱性を悪用する攻撃から、メールやSMSを使って人をだます攻撃まで、さまざまな手口が確認されています。
代表的な攻撃の一つが、修正パッチが提供される前の脆弱性を悪用する「ゼロデイ攻撃」です。また、偽のWebサイトなどに誘導して認証情報を盗み取る「フィッシング詐欺」や、取引先や経営者になりすまして送金を要求する「ビジネスメール詐欺(BEC)」も、企業や個人に大きな被害をもたらす脅威となっています。
これらの攻撃は手法こそ異なりますが、システムの脆弱性を突いたり、人の心理や業務上の隙を利用したりする点に共通点があります。そのため、セキュリティ製品を導入するだけでなく、攻撃の仕組みを理解し、技術面と運用面の両方から対策を講じることが重要です。
この記事では、ゼロデイ攻撃、フィッシング詐欺、ビジネスメール詐欺(BEC)の3つを取り上げ、それぞれの攻撃手法と有効な対策を解説します。サイバー攻撃による被害を防ぐために、どのような点に注意すべきなのか、一緒に確認していきましょう。
是非、最後までご覧いただけると嬉しいです。
ゼロデイ攻撃の脅威と修正パッチ未配布時の防御アプローチ
ゼロデイ攻撃(Zero-day Attack) とは、ソフトウェア・OS・ハードウェア(ルーターやVPN機器等)において、開発者や世間がまだ把握していないセキュリティ上の欠陥(ゼロデイ脆弱性)が存在する状態で、公式な修正パッチが提供されるよりも前に仕掛けられるサイバー攻撃です。
防御側にとっては対策や準備の猶予が「0日(Zero-day)」しかないことからこの名称が付けられています。既知のウイルスの特徴パターンを照合して遮断する従来型のアンチウイルス対策(シグネチャ型)や、「パッチをすぐに適用する」という通常の運用方法が通用しないため、現代のサイバーセキュリティにおいて最も深刻な脅威の一つとなっています。
ゼロデイ攻撃の主な侵入・悪用手法
攻撃者は、自ら発見した、あるいは闇市場等で流通している未公開のエクスプロイト(脆弱性悪用プログラム)を用いて、ターゲットに気づかれないようシステム内部へ侵入します。主な侵入ルートは以下の2つです。
① 標的型メールや水飲み場型攻撃による悪用
未公開のゼロデイ脆弱性を悪用するファイルをメール(スピアフィッシング等)に添付して送信したり、ターゲットが日常的にアクセスするWebサイトをハッキングして改ざんする 「水飲み場型攻撃(ウォータリングホール攻撃)」 を仕掛けたりします。この場合、OSやアプリケーションを最新状態にしていても、添付ファイルを開いたりサイトを閲覧した瞬間に、バックグラウンドで自動的にマルウェアへ感染させられます。
② ネットワーク境界機器からの直接侵入
組織の境界に設置されているテレワーク用VPN機器や公開Webサーバー等にゼロデイ脆弱性が存在する場合、攻撃者はメール開封などのユーザー操作を一切介さず、インターネット経由で外部から直接その機器をハッキングし、社内ネットワークの最深部へ侵入します。
修正パッチ未配布時における5つの防御アプローチ
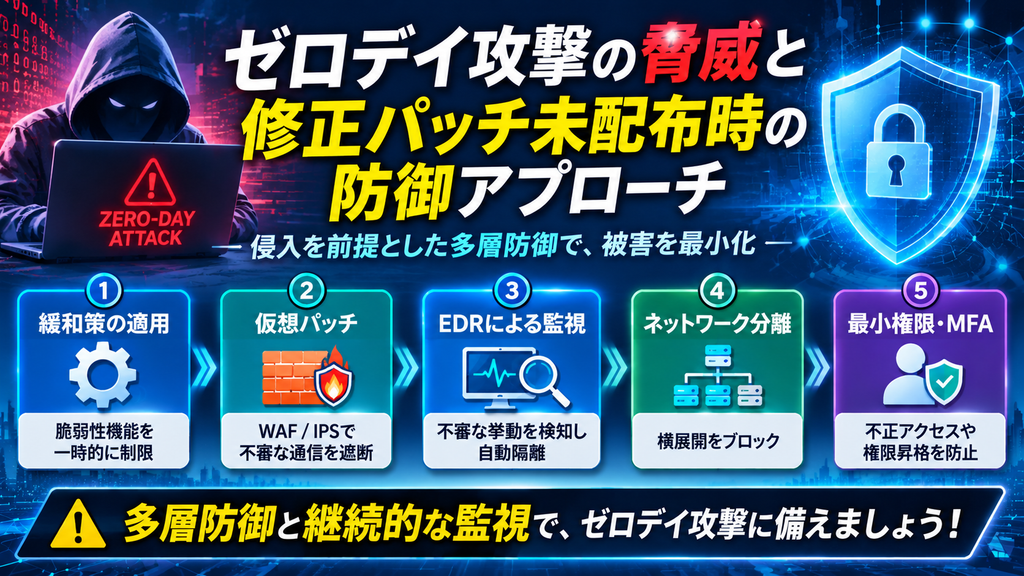
ベンダーから公式な修正パッチが配布されるまでの間、無防備な状態を放置するわけにはいきません。ゼロデイ攻撃に対しては 「100%の事前防御は不可能である」という前提(侵入前提) に立ち、多層防御の考え方に基づいて複数の対策を組み合わせることが重要です。
【修正パッチ未配布時の多層防御アプローチ】
1. 緩和策(ワークアラウンド)の即時適用    ➔ 脆弱性機能を一時的に制限・無効化
2. 仮想パッチ(WAF / IPS)の導入           ➔ 境界部分で不審な攻撃通信を遮断
3. EDRによる挙動・振る舞い監視             ➔ 未知の脅威でも実行時の不審挙動を検知・自動隔離
4. ネットワークセグメンテーション          ➔ 侵入後の横展開(ラテラルムーブメント)をブロック
5. 最小権限の原則 & 多要素認証(MFA)     ➔ アカウント不当悪用や権限昇格の阻止
1. ベンダー提供の緩和策(ワークアラウンド)の適用
公式パッチが未配布であっても、開発ベンダーから特定機能の無効化や設定変更、回避手順などの緊急緩和策(ワークアラウンド)が案内される場合があります。脆弱性情報の公開と同時にベンダーのアドバイザリーを速やかに確認し、該当機能の一時停止などの代替措置を実行します。
2. 仮想パッチ(Virtual Patching)およびWAF/IPSの活用
Webアプリケーションやネットワークの手前にWAF(Web Application Firewall)やIPS(侵入防止システム)を設置します。ゼロデイ攻撃特有のリクエストパターンや不審な通信挙動を検知するルール(シグネチャ)をインフラ層へ迅速に適用する「仮想パッチ」を構築することで、サーバー本体へ攻撃通信が到達する前にブロックします。
3. EDR(Endpoint Detection and Response)による振る舞い検知
従来型のシグネチャ照合型対策に依存せず、端末上のプロセスの挙動やメモリの異常な読み書き、不審な外部C2通信などを監視するEDRを導入します。これにより、未知のゼロデイ攻撃であっても、実行段階における悪質な振る舞いをリアルタイムで検知・遮断し、感染した端末をネットワークから即座に自動隔離できます。
4. ネットワークセグメンテーション(分離)の強化
基幹サーバー群と一般端末のネットワーク領域を細かく分割(セグメント化)します。仮に1台の端末やVPN機器がゼロデイ攻撃によって突破された場合であっても、攻撃者が重要データベースや基幹システムへ容易に横展開(ラテラルムーブメント)できないよう接続経路を制限・遮断します。
5. 最小権限の原則と多要素認証(MFA)の徹底
全ユーザーおよび実行プロセスの権限を「業務に必要な最小限」に制限します。万が一エクスプロイトが成功した場合でも、一般ユーザー権限にとどめることで被害範囲を小さく抑えることができます。また、多要素認証(MFA)を義務化することで、ゼロデイ攻撃に伴って資格情報が流出した場合でも二次侵入を防ぎます。
ゼロデイ攻撃の脅威と修正パッチ未配布時の防御アプローチのまとめ
ゼロデイ攻撃は、公式な修正パッチが提供される前の脆弱性を悪用するため、従来のセキュリティ対策だけでは防御が難しいサイバー攻撃です。パッチが未配布の期間は、ベンダーが提供する緩和策の適用や、WAF・IPSによる仮想パッチなどで攻撃リスクを低減することが重要です。
さらに、EDRによる不審な挙動の検知やネットワーク分離によって、侵入後の被害拡大を防ぎます。
最小権限の原則や多要素認証(MFA)も組み合わせることで、不正アクセスや権限の悪用によるリスクを軽減できます。
単一の対策に頼らず、多層防御と継続的な監視を実施し、修正パッチの公開後は速やかに適用できる体制を整えましょう。
フィッシング詐欺(スミッシング・クィッシング)の進化と最新防御
フィッシング詐欺(Phishing) は、実在する銀行・ECサイト・宅配業者・官公庁などを装ったメッセージを送り、本物そっくりに作成された偽Webサイト(フィッシングサイト)へ誘導して、ID・パスワードやクレジットカード情報、暗証番号 などを盗み出すサイバー攻撃です。
近年、生成AIの悪用等によりメッセージの文面やデザインが極めて自然になっただけでなく、送信媒体や攻撃技術そのものが急速に高度化・多様化しています。本記事では、SMSを用いる 「スミッシング」 やQRコードを悪用する 「クィッシング」 といった最新の手口と、それらを防ぐための効果的な防衛アプローチを解説します。
多様化・進化するフィッシング詐欺の最新トレンド
従来のフィッシングは「電子メールの本文に悪質なリンクを貼る」手法が主流でしたが、セキュリティ対策の強化に伴い、検知を回避する新しいアプローチへ進化しています。
① スミッシング(Smishing:SMSフィッシング)
スマートフォン等に届くSMS(ショートメッセージ)を悪用した手口です。「お荷物をお届けできませんでした」「アカウントが不正アクセスにより一時凍結されました」といった、緊急性や不安を煽る文面で偽サイトのURLをクリックさせます。SMSはメールに比べて開封率が高く、画面が小さいスマホでは送信元ドメインの確認が疎かになりやすいため、被害が多発しています。
② クィッシング(Quishing:QRコードフィッシング)
電子メールや物理的なポスター、書類などに記載した「QRコード」を悪用する攻撃です。メール本文に直接テキストのURLを記載しないため、セキュリティ製品による自動リンク検査やフィルターをすり抜けやすいという特徴があります。QRコードを読み取ると偽のログイン画面に誘導され、認証情報や決済情報が盗み取られます。
③ リバースプロキシ型フィッシング(中間者型フィッシング)
従来のフィッシングサイトとは異なり、攻撃者のサーバーが「ユーザー」と「本物のWebサイト」の間に介在(リバースプロキシ)する極めて高度な手口です。ユーザーが偽サイトに入力したID・パスワードだけでなく、その場で発行された多要素認証(MFA)のワンタイムパスワード(SMSコードや認証アプリの数値)までリアルタイムで本物サイトへ転送・横取りし、多要素認証を突破して不正ログインを完了させてしまいます。
個人レベルで実践すべき最新防御アプローチ
フィッシングサイトの見た目は本物と区別がつかない水準に達しているため、「怪しいサイトを目視で見抜く」という注意喚起だけに頼る防衛には限界があります。技術やツールの仕組みを活用した防犯が不可欠です。
- 公式アプリやブックマークからのアクセスを徹底する: メールやSMS、QRコード経由で届いた通知のリンクは直接クリックせず、あらかじめ登録しておいた「ブラウザのブックマーク」や「公式アプリ」からログインして状況を確認する習慣を徹底します。
- パスワード管理ツールの自動入力機能を活用する: 専用のパスワード管理ツールやブラウザの自動入力機能は、「登録されたURLと1文字でも異なる偽サイト」では絶対に自動入力を実行しません。人間がドメインの違いを見落としても、システムが偽サイトであることを見抜いて入力をブロックしてくれます。
- パスキー(Passkey)を積極的に利用する: FIDO2規格に基づく「パスキー(Passkey)」は、デバイスの生体認証(Face IDやTouch ID等)を用いてログインする仕組みです。パスキーは本物のドメイン(正規のWebサイト)と暗号学的に強力に結びついているため、どれほど精巧なフィッシングサイトやリバースプロキシであっても認証情報を送信・流出させることが物理的に不可能です。
組織・企業に求められる技術的・システム的防御策
個人の注意だけに依存せず、企業インフラの入り口で攻撃を遮断・軽減する多層防御を構築することが求められます。
【組織におけるフィッシング対策の階層】
[送信元偽装対策]  DMARCの導入        ➔ 自社なりすましメールを受信者側でブロック
[認証強化]        FIDO2 / パスキー   ➔ リバースプロキシ型フィッシングも完封
[運用・組織]      報告ルートの確立   ➔ 人的な気づきと迅速な対応
1. 送信ドメイン認証「DMARC」の導入と運用
自社のドメインがフィッシングメールの送信元として勝手に悪用(なりすまし)されるのを防ぐため、SPFおよびDKIMに加え、DMARC(Domain-based Message Authentication, Reporting, and Conformance) を設定します。DMARCポリシーを適切に適用することで、なりすましメールを受信者のプロバイダ側で自動的に迷惑メールフォルダへ隔離、あるいは完全に受取拒否させることができます。
2. フィッシング耐性のある多要素認証(FIDO2)の導入
SMSコードや認証アプリ(TOTP)によるワンタイムパスワードは、リバースプロキシ型フィッシング等によって偽サイト上でリアルタイムに奪取されるリスクがあります。物理的なセキュリティキー(YubiKey等)やパスキーといったFIDO規格準拠の「フィッシング耐性のある多要素認証」へ移行することで、認証情報の横取りを根本から無効化します。
3. 不審な連絡の社内共有ルート確立と訓練
従業員が万が一フィッシングメールを受信したり、誤ってリンクをクリック・情報を入力してしまったりした場合に、怒られることを恐れずに速やかにCSIRTや情シスへ報告できる窓口と体制を整備します。また、実例に即した定期的な「標的型メール訓練」を継続し、報告のスピードと精度を高めます。
フィッシング詐欺(スミッシング・クィッシング)の進化と最新防御のまとめ
フィッシング詐欺は、メールだけでなく、SMSを悪用するスミッシングやQRコードを利用するクィッシングなど、手口が多様化・高度化しています。被害を防ぐには、メッセージ内のリンクを安易に開かず、公式アプリやブックマークからアクセスする習慣が重要です。
また、パスワード管理ツールやパスキーを活用することで、偽サイトへの認証情報の入力や不正ログインのリスクを軽減できます。企業では、DMARCによる送信元のなりすまし対策や、フィッシング耐性のある多要素認証の導入、従業員への教育を進める必要があります。
個人の注意だけに頼らず、技術的な対策と組織的な対応を組み合わせ、多層的にフィッシング詐欺から身を守りましょう。
ビジネスメール詐欺(BEC)とプリテキスティング攻撃の対策
ビジネスメール詐欺(BEC)とプリテキスティング攻撃は、技術的なハッキングではなく人間の心理的隙や組織ルールの盲点を突く「ソーシャルエンジニアリング」の代表的な攻撃手法です。事前のリサーチによってターゲット組織の内部情報を入手し、極めて巧妙な口実を作り込んで金銭や重要な情報を騙し取る特徴があります。本記事では、これら2つの攻撃の手口を詳しく解説し、組織および個人で実施すべき防衛策を整理します。
人間の心理を狙う2つの脅威の概要
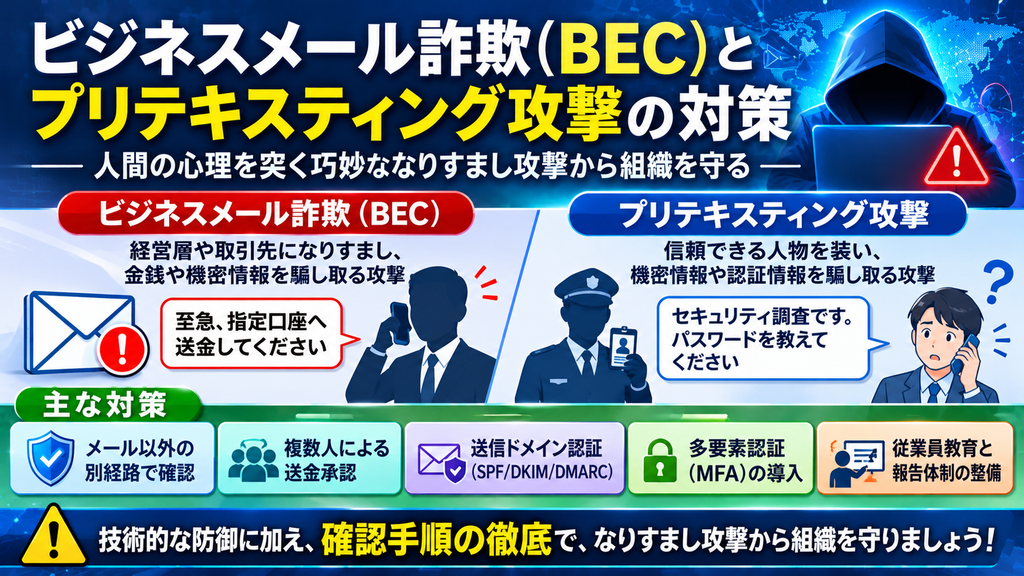
ビジネスメール詐欺(BEC:Business Email Compromise)とは
企業の経営層・取引先・弁護士などになりすました偽メールを送信し、心理的圧迫や業務プロセスの隙を利用して金銭の海外送金や機密情報を騙し取るサイバー犯罪です。マルウェアなどの破壊的技術を使わず、正規の業務手続きを模倣して行われるため、非常に大きな被害額が発生しています。
プリテキスティング攻撃(Pretexting)とは
攻撃者が事前に綿密な設定(口実=Pretext)を作り込み、信頼できる人物(警察官・ITサポート・取引先・役員など)になりすましてターゲットに接近し、機密情報や認証情報を騙し取る手法です。事前の調査によって同僚の名前や進行中のプロジェクト名などの本物情報を会話に交えて信じ込ませるため、単なる虚偽連絡よりも見破りにくい特徴を持ちます。
ビジネスメール詐欺(BEC)の主な手口と対策
BECの主な5つの手法
- 取引先へのなりすまし(偽の請求書詐欺):取引のある海外サプライヤーになりすまし、「振込先口座が変更になった」と偽の請求書を送付して攻撃者の口座へ送金させます。
- 経営層へのなりすまし(CEO詐欺):社長や役員になりすまし、財務担当者へ「極秘の買収案件で至急指定口座へ送金が必要」と緊急性と権威を悪用して指示を出します。
- 弁護士・専門家へのなりすまし:契約している弁護士や法律事務所になりすまし、訴訟費用やコンサルティング料の緊急支払いを要求します。
- メールアカウントの乗っ取り:フィッシングなどで実際の従業員のアカウントを乗っ取り、その本物のアカウントから社内や取引先へ偽の指示を送信します。
- データ・機密情報の詐取:人事や労務担当者を狙い、全従業員の個人情報や税務情報を要求して窃取します。
組織における防御策
- メール以外の別経路による多層確認(ダブルチェック):取引先からの口座変更通知や経営層からの緊急送金指示が届いた場合、メールへの返信ではなく、あらかじめ登録されている相手の電話番号へかけ直すか、社内チャットや対面で事実確認を行うルールを徹底します。
- 送金承認プロセスの複数人制:一定金額以上の海外送金や急な支払いについて、1人の担当者の判断で実行できないよう、複数の上司や財務責任者の承認ワークフローを必須とします。
- 送信ドメイン認証(SPF / DKIM / DMARC)の導入:自社や取引先のドメインを偽装したスプーフィングメールを受信前に自動ブロック・警告する仕組みを導入します。
- 多要素認証(MFA)の必須化:メールアカウント自体が乗っ取られるのを防ぐため、Microsoft 365やGoogle Workspaceなどの全メール環境へ多要素認証を導入します。
個人でできる対策
- 「返信先(Reply-To)」やアドレスの確認:差出人名が知っている相手であっても、メールアドレスの1文字違いや、返信時の宛先が不審なアドレスになっていないかを確認します。
- フリーメールからの緊急指示への警戒:上司や取引先が普段の業務ドメインではなく個人のフリーメールから緊急の指示を送ってきた場合は作業をストップします。
プリテキスティング攻撃の手口と対策
プリテキスティングの主な手法
攻撃者はSNSやWebサイト、廃棄書類から事前リサーチを行い、次のような人物になりすまして接触します。
- ITサポート・システム管理者へのなりすまし:「システム障害によりアカウントがロックされる」と偽り、復旧のためと称してパスワード等の認証情報を電話やチャットで聞き出します。
- 社内の上層部・役員へのなりすまし:「社外秘の会議中である」などの理由をつけ、極秘要請として偽の指示を出します。
- 警察・公的機関・監査法人へのなりすまし:「口座の不正利用調査」や「セキュリティ監査」を理由に法的な威圧感を与え、特権IDや鍵の貸与を要求します。
- 採用担当や求職者へのなりすまし:「履歴書が開けない」などの連絡でマルウェア付きファイルを閲覧させたり、求職者のふりをして社内インフラ情報を聞き出したりします。
組織における防御策
- コールバック(折り返し連絡)の義務付け:電話やチャットで重要情報の開示や送金を求められた場合、一度電話を切り、社内名簿や公式サイトに掲載されている正規の連絡先からかけ直すことを義務化します。
- 「例外」を認めないポリシー策定:どれほど役職の高い人物からの連絡であっても、パスワードの口頭開示や確認なしの即日振込などのセキュリティ規則を破る例外処理を一切禁止します。
- 最小特権の原則の適用:従業員ごとに業務上必要な最低限のアクセス権のみを付与し、情報漏洩が発生した場合の影響を最小限に抑えます。
- 報告の心理的ハードルを下げる風土作り:不審な電話に応答してしまった際、怒られるのを恐れて隠蔽しないよう、速やかに相談・報告できる風通しの良い組織文化を形成します。
個人でできる対策
- 社内情報を知っている相手でも鵜呑みにしない:攻撃者は部署名・上司の名前・進行中のプロジェクト名を事前にSNS等で調査している可能性があるため、それだけで本物と断定しません。
- SNSでの内部情報の公開を制限する:LinkedInやXなどで担当プロジェクトや社内導入ツールなどの内部情報を不用意に投稿しないようにします。
ビジネスメール詐欺(BEC)とプリテキスティング攻撃の対策のまとめ
ビジネスメール詐欺(BEC)とプリテキスティング攻撃は、人間の心理や組織の業務ルールの隙を突き、金銭や機密情報を盗み取るソーシャルエンジニアリング攻撃です。被害を防ぐには、緊急の送金指示や口座変更の連絡をメールだけで判断せず、登録済みの電話番号など別の経路で本人確認することが重要です。
また、複数人による送金承認や多要素認証(MFA)、送信ドメイン認証などの技術的・組織的な対策も欠かせません。個人も、相手が社内情報に詳しい場合でも安易に信用せず、不審な要求は正規の連絡先から確認する習慣を身につけましょう。
技術的な防御に加え、確認手順の徹底と迅速に相談・報告できる体制を整え、巧妙化するなりすまし攻撃から組織を守りましょう。
まとめ
今回は、下記3点について説明しました。
- ゼロデイ攻撃の脅威と修正パッチ未配布時の防御アプローチ
- フィッシング詐欺(スミッシング・クィッシング)の進化と最新防御
- ビジネスメール詐欺(BEC)とプリテキスティング攻撃の対策
今回は、ゼロデイ攻撃、フィッシング詐欺、ビジネスメール詐欺(BEC)という3つのサイバー攻撃について、攻撃の仕組みと対策を紹介しました。
ゼロデイ攻撃では、修正パッチが提供されていない脆弱性が悪用される可能性があるため、脆弱性情報の収集や回避策の実施に加え、WAF・IPS・EDRなどを活用した多層防御が重要です。
フィッシング詐欺では、偽のメールやSMS、QRコードなどを使って利用者をだまし、認証情報や個人情報を盗み取ろうとします。不審なリンクを安易に開かないことに加え、公式アプリやブックマークからアクセスする習慣を身につけ、パスキーなどのフィッシング耐性を備えた認証方式を活用することが有効です。
ビジネスメール詐欺(BEC)では、経営者や取引先になりすまし、送金や機密情報の提供を要求する手口が使われます。メールの内容だけで判断せず、送金先や振込先口座の変更など、重要な依頼は電話などの別の連絡手段で確認する仕組みが欠かせません。
これらの攻撃に共通するのは、一つの対策だけですべての被害を防ぐことは難しいという点です。技術的な防御を整えるとともに、従業員への教育や業務手順の見直し、異常を発見した際に速やかに報告できる体制づくりも必要になります。
サイバー攻撃の手口は今後も変化していくと考えられます。最新の脅威に関する情報を継続的に収集し、自社や自身の環境に合った対策を組み合わせることで、被害の発生リスクを抑えていきましょう。
これからも、Macのシステムエンジニアとして、日々、習得した知識や経験を発信していきますので、是非、ブックマーク登録してくれると嬉しいです!
それでは、次回のブログで!