昨今、ランサムウェアによるシステム障害や情報漏洩など、サイバー攻撃による被害が相次いで報道されています。企業や組織だけでなく、個人にとってもサイバーセキュリティは身近な問題となっており、攻撃の手口を理解し、適切な対策を講じることが重要です。
しかし、サイバー攻撃にはさまざまな手法があり、専門用語も多いため、具体的にどのような攻撃が行われ、どのような対策が有効なのか、理解するのが難しいと感じる方もいるのではないでしょうか。
そこで本シリーズでは、サイバー攻撃の代表的な手法と、その被害を防ぐための具体的な対策を解説していきます。
初回となる本記事では、サイバー攻撃の一連の流れを7つの段階に分類した「サイバーキルチェーン」を取り上げます。攻撃者が標的の情報を収集する偵察段階から、マルウェアの実行や情報窃取などの最終的な目的を達成するまで、それぞれの段階でどのような攻撃が行われ、どのような防御策が有効なのかを整理します。
さらに、標的型攻撃(APT攻撃)の侵入プロセスや、攻撃者の行動を体系的に整理した「MITRE ATT&CK」についても解説します。
サイバー攻撃は、侵入を完全に防ぐことだけでなく、侵入後の不審な挙動を早期に検知し、被害の拡大を防ぐことも重要です。本記事を通じて、サイバー攻撃の全体像と多層防御の考え方を理解し、日々のセキュリティ対策に役立てていただければと思います。
ぜひ、最後までご覧いただけると嬉しいです!
サイバーキルチェーンの7段階と攻撃段階別の防衛戦略
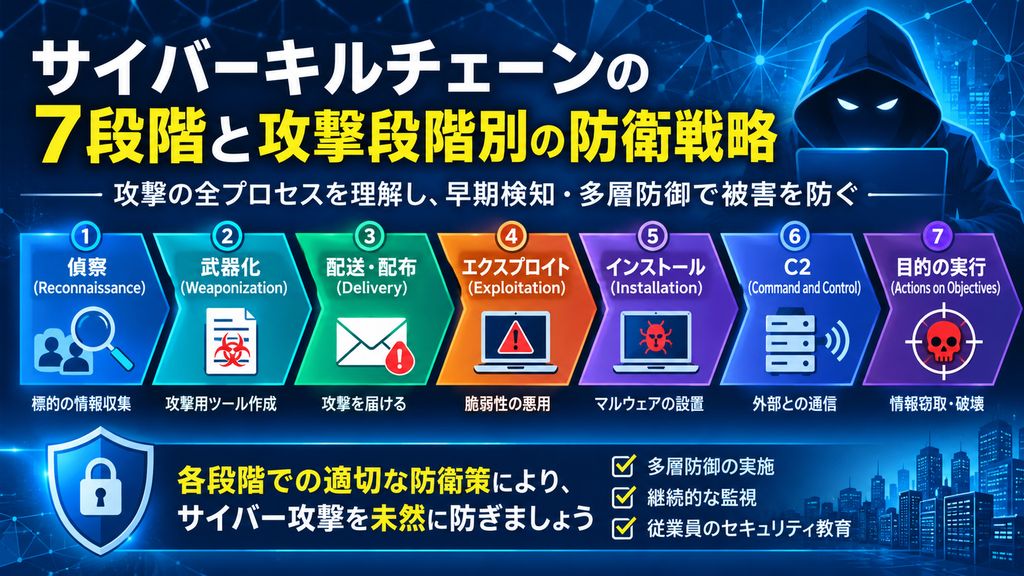
サイバーキルチェーン(Cyber Kill Chain)とは、サイバー攻撃が実行されるまでの一連の段階をモデル化したフレームワークです。米Lockheed Martin社によって提唱されたこのモデルは、攻撃者が標的を調査して侵入し、最終的な目的を達成するまでのプロセスを7つの段階に整理しています。
攻撃を初期段階で早期に検知・遮断できれば、情報漏洩やデータ破壊といった致命的な被害を防ぐことが可能です。本記事では、サイバーキルチェーンの7つの段階における攻撃者の具体的手法と、各段階で求められる効果的な防衛戦略を解説します。
第1段階:偵察(Reconnaissance)
攻撃対象となる企業・組織の情報を収集・調査する準備段階です。攻撃者は、ターゲットのWebサイトや求人情報、従業員のSNS、公開されているIPアドレスやドメイン情報などを分析し、組織構成・利用ソフトウェア・従業員のメールアドレス・公開資産の脆弱性などを特定します。
防衛戦略
- 公開資産の把握と最小化:インターネットに公開されているサーバーやサービスを定期的にインベントリ化し、不要なサービスやOSのバージョン情報を必要以上に露出させないよう管理します。
- 従業員向けセキュリティ教育:SNSや外部公開Webサイトに業務上の詳細情報や担当者名を不用意に掲載しないよう、ガイドラインを策定・徹底します。
第2段階:武器化(Weaponization)
偵察段階で得た情報を基に、攻撃に使用する悪意のあるプログラムやファイルを作成・準備する段階です。業務資料を装った文書ファイルに悪質なコードを埋め込んだり、ソフトウェアの脆弱性を悪用するプログラム(エクスプロイト)を構築したりします。
防衛戦略
- ファイル・メール検査機能の強化:受信ファイルやマルウェアをシグネチャや静的・動的解析で検査する仕組みを整えます。
- 脆弱性管理と無効化設定:OSやアプリケーションの脆弱性を迅速に修正し、不要なマクロや自動実行スクリプトを無効化します。
第3段階:配送・配布(Delivery)
作成した攻撃用ファイルやリンクを、標的となる組織へ届ける段階です。フィッシングメールへのファイル添付、悪意あるWebサイトへの誘導リンク掲載、USBメモリなど外部メディア経由での持ち込みなどの手法が用いられます。
防衛戦略
- 送信ドメイン認証の導入:メールのなりすましを防ぐため、SPF・DKIM・DMARCを適切に設定・運用します。
- Webフィルタリングと外部メディア制御:不審なWebサイトへのアクセス制限や、USBデバイス等の利用権限管理を実施します。
- メール訓練と意識向上:標的型メールを見抜く従業員訓練を定期的に実施します。
第4段階:エクスプロイト(Exploitation)
届けられた不正プログラムが実行され、OSやアプリケーションの脆弱性を悪用して不正な処理を開始する段階です。未修正の脆弱性やプログラムの実装不備を突き、攻撃者が意図したコードを実行させます。
防衛戦略
- 迅速なパッチ適用と脆弱性診断:システム・ブラウザ・OSを常に最新の状態に保ち、定期的な脆弱性スキャンで弱点を塞ぎます。
- EDR・IPSによる挙動監視:エンドポイントやネットワーク上で、脆弱性悪用の挙動や不審なプロセス生成を検知・遮断するシステムを運用します。
- 最小権限の原則:一般ユーザー権限で動作させることで、エクスプロイト成功時の影響範囲を限定します。
第5段階:インストール(Installation)
侵入に成功した後、システム内にマルウェア(バックドアや遠隔操作ツールなど)を配置し、端末の再起動後も攻撃を継続できるよう永続化を図る段階です。起動設定の変更やレジストリの書き換え、正規ツールの悪用などが行われます。
防衛戦略
- アプリケーションの実行制御:未承認のプログラムやスクリプトの実行を自動的にブロックする仕組みを導入します。
- OS起動設定の監視:レジストリや自動起動設定の変更を監視し、不審な変更が発生した際にアラートを通知します。
- 端末の迅速な隔離:EDR等を活用し、感染や不審なプログラムの配置が疑われる端末をネットワークから即座に隔離できるようにします。
第6段階:コマンド&コントロール(C2:Command and Control)
侵害した端末と攻撃者が外部に用意したC2サーバーとの間で通信を確立し、遠隔操作や追加命令の受信を行う段階です。正規の通信プロトコル(HTTP/HTTPSやDNS等)に擬装して検知を回避しようとします。
防衛戦略
- ネットワーク通信ログの分析:プロキシログ・DNSログ・ファイアウォールログを収集・分析し、不審な外部通信や異常な送信頻度・データ量を検知します。
- C2遮断とアウトバウンド制限:既知の悪質なIPアドレスやドメインへの通信を遮断し、ファイアウォールで通信先・通信方向を制限します。
第7段階:目的の実行(Actions on Objectives)
攻撃者が最終的な目的を果たす段階です。機密情報・個人情報の収集と外部送出、内部ネットワーク内での横展開(ラテラルムーブメント)、ランサムウェアによるデータの暗号化やシステムの破壊・改ざんなどを実行します。
防衛戦略
- アクセス制御と多要素認証(MFA):重要データへのアクセス権限を最小限に抑え、横展開を防ぐために多要素認証を必須化します。
- ネットワークセグメンテーション:ネットワークを細かく分割し、侵害が発生しても重要サーバー群への侵入を阻止します。
- オフライン・不可変バックアップ:ランサムウェア攻撃に備え、書き換え不能またはネットワークから隔離されたバックアップを確保します。
サイバーキルチェーンの7段階と攻撃段階別の防衛戦略のまとめ
| 段階 | 攻撃者の目的・行動 | 主な防御策 |
|---|---|---|
| ① 偵察 | 標的の公開情報や脆弱性を収集 | 公開資産の把握、情報公開ガイドラインの徹底 |
| ② 武器化 | 攻撃用ファイル・プログラムの作成 | メール・ファイル検査、パッチ管理、マクロ制限 |
| ③ 配送・配布 | メールやWeb経由で攻撃用ファイルを配送 | SPF/DKIM/DMARC、Webフィルタリング、従業員訓練 |
| ④ エクスプロイト | 脆弱性を悪用して不正処理を実行 | OS/アプリの最新化、脆弱性診断、EDR/IPS導入 |
| ⑤ インストール | マルウェアを配置し永続化を図る | アプリ実行制御、起動設定の監視、端末隔離 |
| ⑥ C2 | 侵害端末と外部サーバー間の通信を確立 | 通信ログの監視、アウトバウンドフィルタリング |
| ⑦ 目的の実行 | 情報窃取・暗号化等を完遂 | MFAの導入、ネットワーク分割、不可変バックアップ |
実際のサイバー攻撃は、必ずしも1から7の段階を順番に進むわけではなく、段階が省略されたり並行して進んだりする場合もあります。特定の対策だけに頼るのではなく、「侵入されることを前提とした多層防御」 を構築し、可能な限り早い段階で検知・遮断できる体制を整えることが重要です。
標的型攻撃(APT攻撃)の侵入プロセスと組織の多層防御
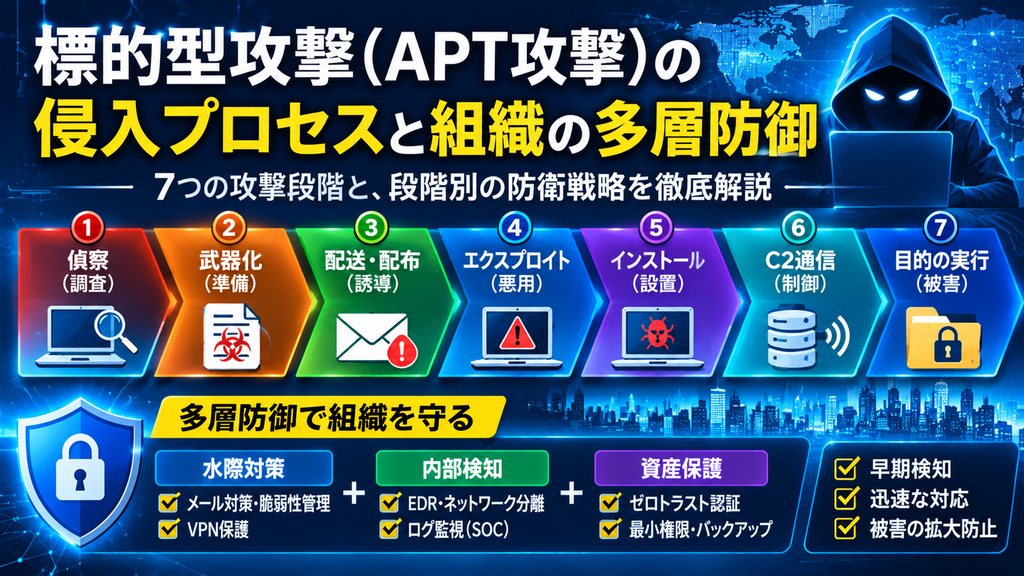
標的型攻撃(Targeted Attack / APT攻撃) は、特定の企業や組織を明確なターゲットとして定め、機密情報や知的財産などを盗み出すために計画的かつ執拗に行われるサイバー攻撃です。不特定多数を狙う一般的な無差別攻撃とは異なり、事前の綿密な調査に基づいて攻撃が組み立てられるため、非常に見破りにくいという特徴を持っています。
本記事では、標的型攻撃がどのようなプロセスで組織内部へ侵入・拡大していくのか、その具体的な手法を整理した上で、被害を防ぐために求められる「多層防御」の構築ポイントを解説します。
標的型攻撃の段階的な侵入プロセス
標的型攻撃は、サイバーキルチェーンなどのフレームワークに沿って段階的に展開されます。攻撃者は時間をかけて組織の防衛網を巧みにすり抜けていきます。
① 初期侵入(Initial Access)
攻撃者はまず、組織内部への足がかりを作るためにさまざまな手法で初期侵入を試みます。
- 標的型メール攻撃(スピアフィッシング): 業務に関連する自然な件名・本文を作成し、ウイルスが仕込まれた添付ファイル(Office文書やPDFなど)を開かせたり、悪意あるURLをクリックさせたりします。
- 水飲み場型攻撃(ウォータリングホール攻撃): 標的企業の社員が普段アクセスする業界ニュースサイトやコミュニティサイトをあらかじめ改ざんし、閲覧しただけで自動的に感染させます。
- 公開サーバーやVPN機器の脆弱性悪用: テレワーク環境などで外部に公開されているVPN機器やWebサーバーの未修正パッチを突き、直接侵入します。
② 内部潜入・基盤構築(Execution & Persistence)
端末への侵入に成功した攻撃者は、社内での活動基盤を固めます。
- C2(Command and Control)通信の確立: 侵害した端末から攻撃者が外部に用意したC2サーバーへ通信を接続し、遠隔操作できる状態を構築します。
- 権限昇格(特権IDの奪取): 侵害端末を足がかりに社内ネットワークを探索し、システム管理者権限(ドメイン管理者権限など)を不正に奪取します。
③ 横展開(ラテラルムーブメント)と目的の実行
十分な権限を得た攻撃者は、最終目的に向けて行動を開始します。
- 横展開(ラテラルムーブメント): 奪取した管理者権限や正規の資格情報(ID/パスワード)を悪用し、機密データが保管されている社内サーバーや他の端末へ次々にアクセスを広げます。
- データの外部送信・二重脅迫: 発見を避けるために窃取データを分割・暗号化して少しずつ外部へ送信します。近年では、データ窃取後にランサムウェアを実行して重要システムを暗号化・破壊し、身代金を要求する「二重脅迫」の手口も増加しています。
「多層防御(Defense in Depth)」の考え方
標的型攻撃は巧妙化しており、「100%侵入を防ぐことは不可能」という前提に立つ必要があります。単一の境界型セキュリティに依存するのではなく、「侵入させない対策(水際対策)」と「侵入された後の対策(早期検知・拡大防止)」を組み合わせた多層防御 の構築が不可欠です。
【多層防御の構造】
[水際対策]   メールフィルタリング / 脆弱性パッチ適用 / VPN保護
     ↓(万が一侵入された場合)
[内部検知]   EDRによる端末監視 / ネットワーク分離 / ログ監視(SOC)
     ↓(横展開防止)
[資産保護]   ゼロトラスト認証 / アクセス権限最小化 / 暗号化・バックアップ
技術的・システム的な対策
攻撃の各プロセスに対応した複数の防衛ラインを設けます。
EDR(Endpoint Detection and Response)の導入
最重要な対策の一つです。万が一端末がマルウェアに感染しても、不審な挙動(未知のプロセスの起動や異常なC2通信など)をリアルタイムで検知・遮断し、被害が拡大する前に端末をネットワークから即座に隔離します。
ゼロトラスト・アーキテクチャの構築
「社内ネットワークは安全である」という従来の境界型防御の前提を捨て、すべての通信やアクセスを認証・認可する仕組みへ移行します。アカウント権限を「最小権限の原則」に基づいて制限することで、1つのアカウントが奪われても被害範囲を局所化できます。
脆弱性管理と迅速なセキュリティパッチ適用
OS・ブラウザ・社内アプリケーションに加え、特にテレワーク用VPN機器や公開Webサーバーの脆弱性を継続的に管理し、セキュリティパッチを迅速に適用して侵入経路を塞ぎます。
ネットワークセグメンテーション(分離)
重要データが保管されている基幹サーバー群と、一般社員が利用する端末環境のネットワークをセグメント化して分離します。これにより、攻撃者が侵入端末から重要サーバーへ容易に横展開できないよう遮断します。
組織的・人的・運用面の対策
技術的なツール導入と並行して、運用体制や従業員のセキュリティ意識を高める施策が必要です。
- 社内報告ルートの整備:不審なメールを受信した際や、誤って添付ファイルを開いてしまった際に、従業員が躊躇せず速やかにセキュリティ担当部門(CSIRTや情シス)へ報告できる体制・窓口を整備します。
- 標的型メール訓練と教育の定期実施:実際の攻撃パターンを模した疑似メールを用いた訓練を実施し、不審メールの見分け方を養うとともに、誤って開封した際の初期対応(ネットワークからの切り離しなど)を徹底させます。
- SOC(Security Operation Center)による24時間365日のログ監視:システムやネットワークのログを常時統合監視し、深夜・休日であってもC2通信や異常なアクセスの兆候を早期発見できる体制(外部アウトソーシングの活用含む)を整えます。
標的型攻撃(APT攻撃)の侵入プロセスと組織の多層防御のまとめ
標的型攻撃(APT攻撃)は、特定の企業や組織を狙い、初期侵入から内部での横展開、機密情報の窃取まで段階的に進行する巧妙なサイバー攻撃です。被害を防ぐには、標的型メール対策や脆弱性管理に加え、EDRによる端末監視やネットワーク分離など、複数の防御策を組み合わせた多層防御が重要です。
また、ゼロトラストの考え方に基づくアクセス制御や最小権限の原則を徹底することで、侵入後の被害拡大を抑えられます。技術的な対策だけでなく、従業員へのセキュリティ教育や不審な事象を迅速に報告できる体制の整備も欠かせません。
侵入を完全に防ぐことだけに頼らず、早期検知・迅速な対応・被害の拡大防止を組み合わせ、組織全体でセキュリティを強化しましょう。
MITRE ATT&CKを活用した脅威行動の可視化と監視体制の構築
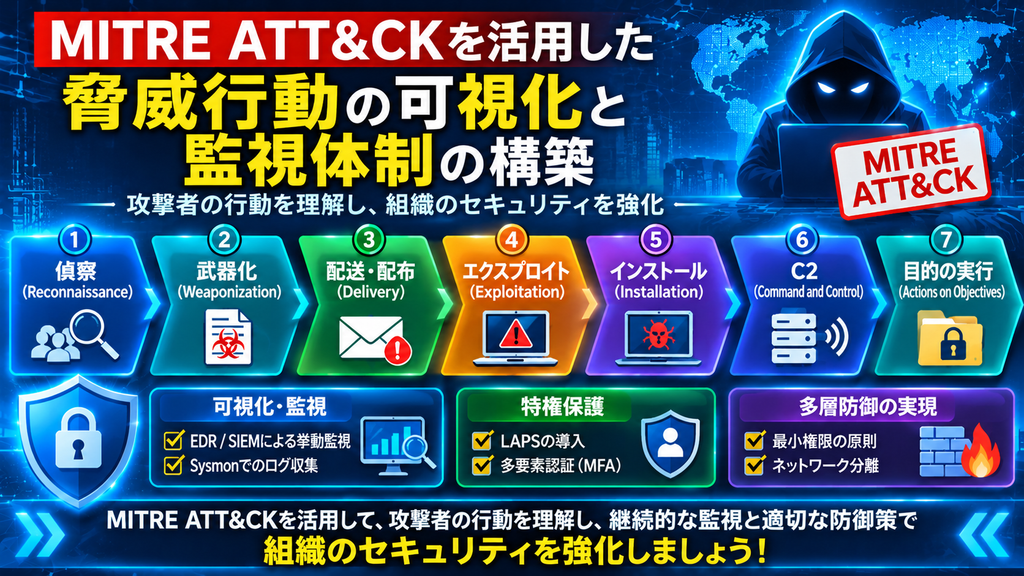
MITRE ATT&CK(マイター・アタック) は、実際のサイバー攻撃で見られる「戦術(Tactics)」と「具体的な攻撃手法(Techniques)」を体系的に分類・網羅した、世界標準のナレッジベースです。
従来のセキュリティ対策が「既知のウイルスの特徴(シグネチャ)」を照合して遮断する仕組みを中心としていたのに対し、ATT&CKは「攻撃者がどのような行動をとるか」という行動パターン(Behavior)に着目しています。そのため、シグネチャをすり抜ける巧妙な標的型攻撃やAPT攻撃のライフサイクルを可視化・予測する上で極めて有効なフレームワークです。
MITRE ATT&CKの構造と代表的な攻撃手法
ATT&CK(Enterpriseマトリクス)では、攻撃の初期侵入から目的の実行・影響に至るまで 14の「戦術(段階)」 が定義されており、その配下に数百種類の「手法(テクニック)」が紐づいています。代表的なステップと具体的なテクニックの例は以下の通りです。
- 初期侵入(Initial Access):悪意ある添付ファイルやリンクを含むメールを送る「フィッシング(Phishing)」や、外部に公開されているWebサーバー・VPN機器の脆弱性を突く「公開アプリケーションの悪用(Exploit Public-Facing Application)」などによって、侵入の足がかりを作ります。
- 実行(Execution):PowerShellやWindowsのコマンドプロンプト(cmd.exe)など、OSに標準搭載されている正規ツールを悪用してコードを実行する「環境寄生型攻撃(Living off the Land)」が用いられます。
- 認証情報アクセス(Credential Access)&権限昇格:メモリ(LSASSなど)やレジストリから、管理者などのアカウントパスワードやハッシュ値を盗み出す「OS認証情報のダンプ(OS Credential Dumping)」が行われます。Mimikatzなどのツールが悪用される典型的な手口です。
- 横展開(Lateral Movement):奪取した正規の資格情報を悪用し、RDP(リモートデスクトップ)・SSH・SMBなどの「リモートサービス(Remote Services)」を経由して、社内の重要サーバー群へ次々に移動します。
- 影響(Impact): ランサムウェアなどを用いて重要データを暗号化し、業務を停止させて身代金を要求する「データ暗号化(Data Encrypted for Impact)」などを実行します。
ATT&CKを活用した可視化とログ監視体制の構築
MITRE ATT&CKの大きなメリットは、定義された攻撃手法(Technique)に対して、「どのログを監視すれば検知できるか(Data Sources)」と「どのように防御すべきか(Mitigations)」 が対応づけられている点です。これに基づき、効果的な監視体制を構築できます。
EDR / SIEMによる挙動ログの分析
攻撃者は正規のPowerShellやRDPなどを悪用するため、シグネチャ検知では検出できません。「普段と異なる不審なコマンドラインが実行されていないか」「夜間に大量のRDP接続が発生していないか」といった挙動ログをEDRやSIEMで収集・分析・可視化することが重要です。
Sysmon(System Monitor)の活用
Windows環境では、無料のセキュリティツール「Sysmon」を導入することで、プロセスの生成やネットワーク接続に関する詳細なログを取得できます。これにより、ATT&CKで定義されている手法の大半をカバーした監視が実現できます。
横展開と権限昇格を防ぐ特権保護策
可視化・監視体制の強化と並行して、万が一侵入された場合に攻撃者が特権を奪取して横展開することを阻止する対策を講じます。
LAPS(Local Administrator Password Solution)の導入
各PCのローカル管理者パスワードをランダム化し、一元管理します。これにより、1台の端末が侵害された場合でも、パス・ザ・ハッシュ(Pass-the-Hash)等の手法で他のPCへ横展開されるリスクを防止できます。
多要素認証(MFA)の義務化
攻撃者がネットワーク内でIDやパスワードを盗み出したとしても、多要素認証があれば、それ以上の横展開や外部からの再侵入を防ぐことができます。
MITRE ATT&CKを活用した脅威行動の可視化と監視体制の構築のまとめ
MITRE ATT&CKは、実際のサイバー攻撃で使われる戦術や攻撃手法を体系的に整理し、攻撃者の行動を分析・可視化するためのフレームワークです。EDRやSIEMを活用して不審な挙動やログを監視することで、シグネチャによる検知だけでは見逃しやすい巧妙な攻撃の早期発見につながります。
また、Sysmonによる詳細なログ収集や、ATT&CKに基づく検知ルールの整備によって、監視体制を強化できます。
さらに、LAPSによるローカル管理者パスワードの管理や多要素認証(MFA)の導入は、権限昇格や横展開のリスク軽減に有効です。
MITRE ATT&CKを活用して攻撃者の行動を理解し、継続的な監視と適切な防御策を組み合わせることで、組織のセキュリティを強化しましょう。
まとめ
今回は、下記3点について説明しました。
- サイバーキルチェーンの7段階と攻撃段階別の防衛戦略
- 標的型攻撃(APT攻撃)の侵入プロセスと組織の多層防御
- MITRE ATT&CKを活用した脅威行動の可視化と監視体制の構築
本記事では、サイバーキルチェーンの7つの段階を中心に、標的型攻撃(APT攻撃)の侵入プロセスや、MITRE ATT&CKを活用した脅威の可視化について解説しました。
サイバー攻撃は、標的の情報収集から侵入、内部での活動、情報窃取やデータの暗号化に至るまで、さまざまな手法を組み合わせて実行されます。攻撃者の行動を段階的に理解することで、どのタイミングで、どのような対策を講じるべきかを整理できます。
また、攻撃を防ぐためには、ファイアウォールやメールフィルタリングなどの侵入対策だけでなく、EDRによる端末監視、ログ分析、アクセス権限の最小化、ネットワークの分離、バックアップの確保など、複数の対策を組み合わせることが重要です。
サイバー攻撃への対策は、侵入を防ぐだけでなく、侵入された場合の被害を最小限に抑えることまで考える必要があります。
MITRE ATT&CKなどのフレームワークを活用すれば、攻撃者の行動を体系的に把握し、自組織のセキュリティ対策で不足している部分を確認することにも役立ちます。
サイバー攻撃の手法は日々変化していますが、攻撃者がどのように侵入し、何を目的として活動するのかを理解することは、効果的な防御策を考えるための第一歩です。
本シリーズでは、今後もさまざまなサイバー攻撃の手法と具体的な対策を取り上げていきます。ぜひ、それぞれの攻撃の仕組みを理解し、個人や組織のセキュリティ対策を見直すきっかけにしていただければと思います。
これからも、Macのシステムエンジニアとして、日々、習得した知識や経験を発信していきますので、是非、ブックマーク登録してくれると嬉しいです!
それでは、次回のブログで!