サイバー攻撃には、ソフトウェアやWebアプリケーションの脆弱性を悪用するものから、人間の心理や物理的なセキュリティの隙を突くものまで、さまざまな手口があります。
例えば、標的となる企業の従業員が日常的に利用するWebサイトを改ざんし、マルウェアに感染させる「水飲み場型攻撃」。不審なUSBメモリや無料ソフトウェアなどを餌にして利用者の操作を誘う「ベイト攻撃」。正規の入館者の後ろについて施設へ侵入する「共連れ(テールゲーティング)」など、攻撃者は技術的な脆弱性だけでなく、人間の好奇心や親切心も巧みに利用します。
また、Webアプリケーションの入力値を悪用してデータベースを不正に操作する「SQLインジェクション」も、情報漏洩やデータ改ざんにつながる重大な脅威です。
これらの攻撃から組織や個人を守るには、攻撃の仕組みを理解したうえで、脆弱性管理やセキュリティ製品の導入、入退室管理、従業員教育など、複数の対策を組み合わせることが重要です。
この記事では、水飲み場型攻撃、ベイト攻撃、共連れ、SQLインジェクションの4つの攻撃手法を取り上げ、それぞれの仕組みや被害、具体的な対策を解説します。サイバー攻撃のリスクを正しく理解し、日常の業務やシステム運用に活かせる防御策を確認していきましょう。
ぜひ、最後までご覧いただけると嬉しいです!
水飲み場型攻撃(ウォータリングホール攻撃)の仕組みと閲覧環境の保護
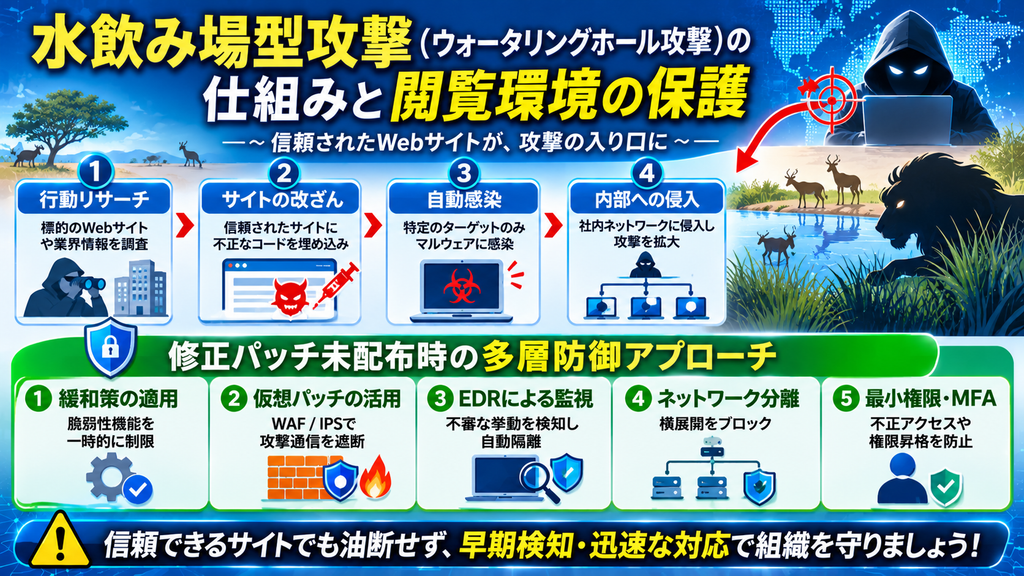
水飲み場型攻撃(ウォータリングホール攻撃 / Watering Hole Attack) とは、標的となる特定の企業や組織の従業員が日常的にアクセスするWebサイト(業界専門ニュースサイトや地域コミュニティサイト等)にあらかじめ不審なプログラムや罠を仕込み、そこへアクセスしてきた端末をマルウェアに感染させる標的型サイバー攻撃の手法です。
サバンナの肉食動物が水飲み場の近くに潜み、水を飲みにやってくる獲物を待ち伏せして襲う習性に似ていることからこの名が付いています。ターゲットが自発的に利用する「信頼されたサイト」が悪用されるため、ユーザーが警戒を怠りやすく、不審なメール等を送信しないため検知が非常に困難であるという特徴を持ちます。
水飲み場型攻撃の仕組みと侵入プロセス
水飲み場型攻撃は、ターゲットを直接狙うのではなく、ターゲットの日常的な「行動パターン」を調査して間接的に罠を仕掛けます。攻撃は主に以下の4つのステップで進行します。
① ターゲットの行動リサーチ
攻撃者はまず、ターゲット企業の従業員や業界関係者が日常的にどのようなWebサイト(業界誌サイト・官公庁の告知ページ・関連団体のポータル等)を閲覧しているかを、SNSや公開情報から綿密に調査します。
② 閲覧Webサイト(水飲み場)のハッキング・改ざん
リサーチしたWebサイトの脆弱性を突いて侵入し、ユーザーが気づかないうちに不正なJavaScriptやエクスプロイトキット(攻撃用プログラム)をページ内に埋め込みます。
③ アクセス者の選別と自動感染(ドライブバイダウンロード)
改ざんされたサイトに一般のユーザーがアクセスした場合は罠を発動させず、「狙ったターゲット企業のIPアドレス」からのアクセスのみを判別してマルウェア感染処理を実行させるケースが多く見られます。ターゲットがページを開いた瞬間、OSやブラウザ、プラグイン(JavaやAdobe製品等)の未修正の脆弱性やゼロデイ脆弱性を突き、画面上変化がないままバックグラウンドで自動的にマルウェアをダウンロード・実行させます(ドライブバイダウンロード)。
④ 企業ネットワーク内部への侵入と拡大
感染した従業員の端末を足がかり(初期侵入)として、企業内のネットワークや重要サーバーへと侵入範囲を拡大(ラテラルムーブメント)していきます。
閲覧環境の保護と技術的対策
水飲み場型攻撃は、ユーザーが「いつも使っている安全なサイト」にアクセスして感染するため、個人の注意だけに頼った防御には限界があります。組織のシステム全体で「Web閲覧環境」を保護する多層防御の構築が不可欠です。
【閲覧環境保護の多層防御モデル】
[パッチ管理]   OS・ブラウザ・プラグインの最新化  ➔ 脆弱性悪用による自動感染を阻止
[Web通信監視]  SWG / URLフィルタリング           ➔ 悪質スクリプト・C2通信を遮断
[閲覧分離]     ブラウザ分離(RBI)               ➔ クラウド上で画面描画のみ転送し端末を隔離
[端末監視]     EDRの導入                         ➔ 万が一のマルウェア実行・挙動をリアルタイム検知・
                          自動隔離
1. OS・ブラウザ・プラグインの迅速なパッチ管理
攻撃は端末やブラウザの脆弱性を突いてマルウェアを自動感染させます。WindowsやmacOSといったOS、Google ChromeやMicrosoft Edgeなどのブラウザ、社内アプリを常に最新状態に保ち脆弱性を塞いでおくことで、仮に改ざんサイトにアクセスしても自動感染を水際でブロックできます。
2. EDR(Endpoint Detection and Response)の導入
万が一ブラウザの未知の脆弱性(ゼロデイ等)を突かれてマルウェアの実行が始まってしまった場合でも、端末内での不審なプロセス起動や挙動をリアルタイムで検知・可視化し、即座にネットワークから隔離できるEDRが極めて有効です。
3. セキュアWebゲートウェイ(SWG)とURLフィルタリング
社内から外部Webサイトへのアクセスを中継・監視するプロキシやSWGを活用します。改ざんされたサイトに含まれる不審なスクリプトや、感染後に外部C2サーバーへ出される不審な通信(ビーコン)を自動的に検知・遮断します。
4. ブラウザ分離(RBI:Remote Browser Isolation)技術の導入
Webブラウジング処理をローカルPC上で直接実行せず、クラウドやサーバー上の仮想環境(コンテナ等)で実行し、画面の「描画情報」のみをユーザーに転送する技術です。万が一閲覧先のサイトが汚染されていても、ローカルのPCには一切マルウェアが侵入しないため、強固な閲覧環境保護を実現できます。
現場・従業員が実践すべき対応
個人・現場レベルでも、基本的なセキュリティリテラシーと速やかな報告プロセスを定着させることが重要です。
- ブラウザやセキュリティソフトの警告を無視しない: 改ざんされたサイトにアクセスした際、ブラウザやセキュリティソフトが「安全ではありません」「不審なスクリプトをブロックしました」などの警告を出した場合は、すぐにタブを閉じ、情報システム部門やCSIRTへ報告します。
- 業務に関係のないWebサイトへのアクセスを制限する: 業務時間中や業務端末で、出所の不確かな個人ブログや掲示板、海外のマイナーなWebサイトなどを不用意に閲覧しない運用ルールを徹底します。
- 異常発生時の初期対応を確認しておく: 閲覧直後にPCの挙動がおかしくなった場合は、LANケーブルの抜去やWi-Fi切断を行い、速やかに管理者へ報告する手順を事前に確認しておきます。
水飲み場型攻撃(ウォータリングホール攻撃)の仕組みと閲覧環境の保護のまとめ
水飲み場型攻撃は、標的となる企業の従業員が日常的に利用するWebサイトを改ざんし、アクセスした端末をマルウェアに感染させるサイバー攻撃です。被害を防ぐには、OSやブラウザを最新の状態に保ち、脆弱性を悪用した攻撃を受けるリスクを低減することが重要です。
さらに、SWGやURLフィルタリングによる通信監視、ブラウザ分離(RBI)、EDRによる端末監視を組み合わせることで、多層的な防御を実現できます。従業員もセキュリティ警告を無視せず、不審な挙動が発生した場合は速やかに端末をネットワークから切り離し、管理者へ報告する必要があります。
個人の注意だけに頼らず、閲覧環境の保護と早期検知・迅速な対応を組み合わせ、巧妙な水飲み場型攻撃から組織を守りましょう。
ベイト攻撃(餌付け)と共連れ(テールゲーティング)の物理・人的対策
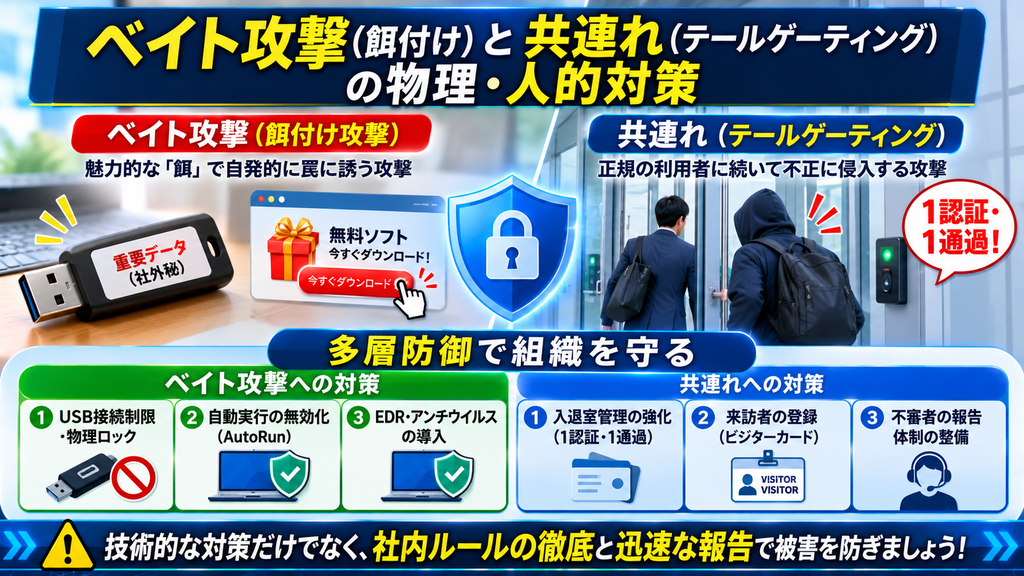
サイバーセキュリティにおいて、システムのソフトウェア脆弱性だけでなく、人間の心理的な隙や物理的なオフィス環境の盲点を突く「ソーシャルエンジニアリング」は非常に強力な脅威となります。中でも、魅惑的な「餌」を置いて自発的な操作を誘う 「ベイト攻撃(餌付け攻撃)」 と、物理的なセキュリティゲートを認証なしで潜り抜ける 「共連れ(テールゲーティング)」 は、技術的防衛策を一瞬で無力化する典型的な手法です。本記事では、これら2つの攻撃の具体的手法とメカニズムを紐解き、組織や個人が講じるべき物理的・システム的・人的な多層防衛策を解説します。
ベイト攻撃(餌付け攻撃)の仕組みと具体的手法
ベイト攻撃(Baiting)とは、人間の「好奇心」や「欲心」を刺激する魅力的な「餌(Bait)」を用意し、ターゲットが自発的に罠に飛び込むように仕向けてマルウェアに感染させたり情報を盗み出したりする攻撃手法です。攻撃者が直接騙すというより、放置された餌をユーザーが自発的に利用してしまう心理を突く点に特徴があります。
【ベイト攻撃の進行プロセス】
魅力的な「餌」の配置(マルウェア入りUSBの放置 / 無料ソフトの提示)
   ↓
ユーザーの心理発動(好奇心・欲心により「中身を見たい」「使いたい」と思う)
   ↓
自発的なアクション(業務PCへの挿入 / 不審ファイルの実行)
   ↓
マルウェア感染・不正アクセス(自動実行やバックグラウンド処理の作動)
① 物理的なベイト攻撃(USBメモリ等の放置)
オフィス内・給湯室・近隣のカフェ・駐車場などの「社員が落としたかのような場所」に、マルウェアを仕込んだUSBメモリや記憶媒体を放置します。USB本体に 「賞与査定データ」「極秘プロジェクト」「リストラ対象者名簿」 といった、思わず中身を確認したくなるラベルを貼る心理的細工が施されます。これを拾った従業員が好奇心から社内PCに挿入すると、プログラムが自動実行され、社内ネットワークへ一気に感染が拡大します。
② デジタルなベイト攻撃(ネット上の罠)
インターネット上で「有料のビジネスソフトや最新映画・ゲームが無料でダウンロードできる」と謳う偽サイトを作成して誘導します。また、Webサイト閲覧中に「ブラウザが古くなっています。今すぐ無料アップデートしてください」といった偽警告(フェイクアラート)を表示し、ユーザー自らに悪質なプログラムをインストールさせます。
共連れ(テールゲーティング)の仕組みと具体的手法
共連れ(Tailgating / テールゲーティング)とは、正規の入館許可を持つ従業員の直後について行き、自らはカードキーなどの認証を受けずにオフィスやサーバールームなどの制限区域へ不正に侵入する手法です。
攻撃者は、両手で荷物を持っているふりをしたり、急いでいる素振りを見せたりしてターゲットに接近します。「同じ会社の同僚だろう」と思い込んだターゲットが親切心でドアを押さえてしまう心理的隙を悪用して侵入します。物理的な侵入を許してしまうと、以下のような致命的な被害に直結します。
- 物理的なデータ・端末の盗難:放置されたPCや記憶媒体、書類の盗み出し。
- 不正なハードウェアの設置:PCとキーボードの間にキーロガー(入力履歴を盗む機器)を挟み込んだり、ネットワーク機器へ不審なUSBやケーブルを直接接続する。
- 外部メディアからの直接起動:ディスク暗号化や認証がないPCに対し、持ち込んだ外部メディアからOSを直接起動して内部データを読み取る。
ベイト攻撃と共連れに対する多層防御
ベイト攻撃への対策
<システム・物理的対策>
- USBポートの物理的・システム的制御:MDM(モバイルデバイス管理)やセキュリティソフトにより、未許可のUSBデバイスが挿入されても認識しないようシステム制御を行います。使わないUSBポートには物理的なポートロックキャップを装着します。
- 自動実行(AutoRun)機能の完全無効化:外部メディアをPCに挿入した際、プログラムが勝手に起動しないようOSの自動実行設定を無効化します。
- EDR・アンチウイルスの常時稼働:万が一不審なUSBを挿入してしまった場合でも、マルウェアの実行や不審な挙動をリアルタイムで検知・遮断できるようにします。
<人的・運用対策>
- 私物・出所不明なデバイスの接続禁止:会社が支給した安全な機器以外、いかなる理由があっても業務PCに接続することを禁止します。
- 不審物の報告フロー確立:「オフィス内でUSB等を拾ったら、自分で中身を確認せず速やかに総務やセキュリティ担当者へ届ける」という運用ルールを徹底します。
- 出所不明なソフトウェアの利用禁止:公式ストアや承認された配布経路以外から「無料」のコンテンツやソフトウェアをダウンロードしないよう指導します。
共連れ(テールゲーティング)への対策
<システム・物理的対策>
- 個人ごとの厳格な入退室管理システムの導入:社員一人ひとりに個別のICカードや生体認証を付与し、誰がいつ入退室したかを厳密にログ保存・管理します。
- 一斉通過を防ぐ物理ゲートの導入:1人の認証で複数人が通過できないよう、セキュリティフラッパーゲートや1名ずつしか通れない回転ドア(サークルゲート)を設置します。
- 物理セキュリティの多層化:サーバールームや重要データが保管されているエリアは、オフィスの入口とは別に独立した二次認証の部屋を設けます。
<人的・運用対策>
- 「1認証・1通過」ルールの徹底:知人や上司であっても、必ず各自がカードをかざして通過する原則を義務化し、「ドアを押さえて通す親切行為」をルール違反と定義します。
- 来訪者管理と入館証の着用義務化:外部からの来訪者は受付で身元登録を行い、目立つ色の「来訪者用ビジターカード」を常時着用させます。
- 不審者への声かけと報告手順の策定:入館証を着用していない人物や、不審な挙動をする人物を見かけた際に、セキュリティ担当へ速やかに報告できる手順を定めます。
ベイト攻撃(餌付け)と共連れ(テールゲーティング)の物理・人的対のまとめ
| 攻撃種別 | 主な攻撃手法 | 物理・システム対策 | 人的・運用対策 |
|---|---|---|---|
| ベイト攻撃(餌付け) | 悪質USBの放置、無料ソフト・偽警告からのダウンロード | USB接続制限・物理ロック、AutoRun無効化、EDR/アンチウイルス導入 | 私物/出所不明デバイスの接続禁止、拾ったUSBを自分のPCで開かない、非公式ソフトの利用禁止 |
| 共連れ(テールゲーティング) | 正規入館者の直後を追う、親切心や同僚という心理の悪用 | 入退室管理システム導入、セキュリティゲート設置、重要エリアの多層防御 | 「1認証・1通過」の徹底、来訪者の受付登録とビジターカード着用、不審者の報告手順策定 |
物理的なセキュリティと人的なセキュリティは相互に補完し合う関係にあります。技術的な制限を設けるだけでなく、「社内ルールを破る例外を認めない風土」と「不審な状況に気づいたら躊躇なく報告できる環境」を整えることが、これらソーシャルエンジニアリング攻撃に対する根本的な防壁となります。
SQLインジェクションの脆弱性攻撃とプレースホルダによる根本解決
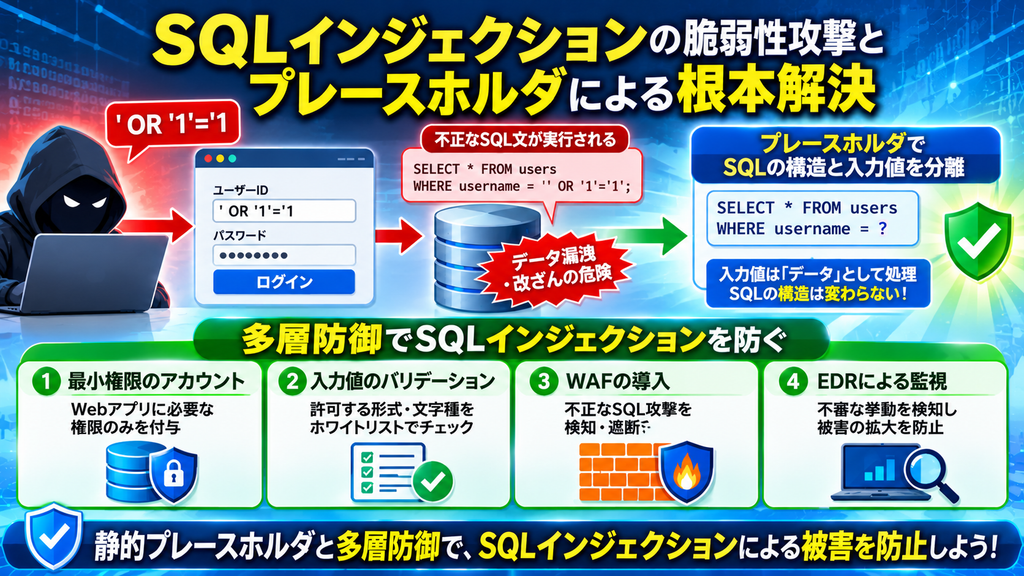
SQLインジェクション(SQL Injection) は、Webアプリケーションにおける代表的な重大な脆弱性の一つです。検索フォームやログイン画面、URLパラメータなどの入力値に悪意のあるSQL文を注入(インジェクション)することで、開発者が意図しないSQL文をデータベース側で実行させる攻撃手法です。
データ漏洩や改ざん、データベースの全破壊につながる極めて危険度の高い脆弱性ですが、適切な実装方法を導入することで根本解決できるという特徴も持っています。本記事では、SQLインジェクションの攻撃メカニズムと被害事例、そして静的プレースホルダによる根本的解決策を解説します。
SQLインジェクションの仕組みと攻撃手法
Webアプリケーションがユーザーからの入力値をもとにSQL文を動的に組み立てる際、適切な処理(無害化)が行われていない場合にこの脆弱性が発生します。
① 攻撃の仕組み(文字列連結による構造変化)
IDとパスワードでユーザー認証を行う通常の処理を考えます。
-- 開発者が意図した正常なSQL文のイメージ
SELECT * FROM users WHERE username = '入力値' AND password = '入力値';
ここで、攻撃者がID入力欄に ' OR '1'='1 という文字列を入力し、SQL文を文字列連結で動的に生成していた場合、次のようなSQL文が完成してしまいます。
-- 悪意ある値が注入されたSQL文
SELECT * FROM users WHERE username = '' OR '1'='1' AND password = '...';
'1'='1' は常に「真(True)」となるため、パスワードの照合条件が無効化され、データベース上の最初のユーザー(多くの場合、管理者アカウント)としてログインが成立してしまいます。
② SQLインジェクションによる主な被害
- 認証回避(ログインバイパス):管理者や他人のアカウントへの不正ログイン。
- 機密情報の漏洩・窃取:データベースに格納された個人情報・クレジットカード情報・決済履歴などの大量閲覧・全件出力。
- データの改ざん・破壊:
UPDATEやDELETE、DROP TABLEなどの命令を注入することによるデータの書き換えやデータベース全体の消去。 - OSコマンドの不正実行:データベースの拡張機能(
xp_cmdshell等)を悪用した、サーバーOSレベルでのコマンド実行やシステム乗っ取り。
プレースホルダによる根本的解決策
SQLインジェクションを防ぐための最大の根本対策は、「SQL文の骨組み(命令)」と「ユーザーから渡されるデータ(値)」を明確に分離することです。これを実現するのが プレースホルダ(パラメタライズドクエリ / 準備された文:Prepared Statement) です。
【文字列連結とプレースホルダの違い】

[危険な実装(文字列連結)]
  SQLの構造命令と入力データが混ざり、入力値が「SQL文の命令の一部」として評価されてしまう。
  SQL: "SELECT * FROM users WHERE name = '" + input + "'"

[安全な実装(プレースホルダ)]
  SQLの文法構造をあらかじめデータベースエンジン側で固定・解釈させた後、入力値を純粋な「データ」として埋め込む。
  SQL: "SELECT * FROM users WHERE name = ?" (データとしてinputを安全に割り当て)
静的プレースホルダの仕組み(最も安全な実装)
プレースホルダには「静的プレースホルダ」と「動的プレースホルダ」の2種類が存在しますが、「静的プレースホルダ(Prepared Statement)」 を利用することが推奨されます。
- 準備段階(Prepare):データベース側で、プレースホルダ(
?などの記号)を含んだSQL文の構造のみを事前に送信し、データベースエンジンが文法を確定・コンパイルします。 - 実行段階(Execute):後からパラメーター(ユーザー入力値)のみをデータベースへ送ります。
データベースエンジンは既にSQLの文法構造を確定させているため、後から送られてきた入力値にどれほど特殊な文字(' や ;、-- など)が含まれていても、それらを「ただの文字列データ」として処理します。したがって、入力値によってSQLの構造が変化することが物理的にあり得なくなります。
エスケープ処理(対症療法)のリスクと注意点
特殊文字(' など)の直前にエスケープ文字(\ など)を挿入する「エスケープ処理」も対策として知られていますが、文字コードの誤認(マルチバイト文字によるすり抜け)やエスケープ漏れなどの実装ミスが発生しやすいため、主対策としては推奨されません。必ずプレースホルダを用いたセキュアなデータベース接続ライブラリ(PDOやORマッパー等)を使用することが鉄則です。
多層防御としてのWebアプリケーションセキュリティ
静的プレースホルダによる実装に加え、運用面やシステム面でも多層防御を重ねることで、より堅牢なシステムを構築できます。
- データベース接続アカウントの最小権限化:Webアプリケーションからデータベースに接続する際、
saやrootなどの最高管理者権限を使わず、対象Webアプリに必要なテーブルへのアクセス権(SELECT、INSERT、UPDATE等)のみを付与した専用アカウントを利用します。万が一脆弱性が存在した場合でも、被害を局所化できます。 - 入力値バリデーション(妥当性検証):郵便番号や電話番号、数値のみを受け付けるフォームなどでは、許可する形式・文字種を「許可リスト(ホワイトリスト)」方式でチェックし、想定外の入力値を事前に弾きます。
- WAF(Web Application Firewall)の導入:Webサーバーの手前にWAFを設置し、SQLインジェクション特有のシグネチャを含むHTTPリクエストをリアルタイムで検知・遮断します。アプリのコード修正までの繋ぎや未知の攻撃に対する保護層として機能します。
SQLインジェクションの脆弱性攻撃とプレースホルダによる根本解決のまとめ
SQLインジェクションは、Webアプリケーションの入力欄などに悪意のあるSQL文を注入し、データベースへの不正アクセスや情報漏洩、データの改ざん・破壊を引き起こす攻撃です。根本的な対策として、SQL文と入力値を分離して処理する静的プレースホルダ(Prepared Statement)の利用が重要です。
さらに、入力値のバリデーションやデータベース接続アカウントの最小権限化によって、脆弱性の悪用や被害の拡大を防ぎます。WAFによる不正なリクエストの検知・遮断も、多層防御を実現するための有効な対策です。
安全なプログラミング手法を徹底するとともに、複数の防御策を組み合わせ、SQLインジェクションによる情報漏洩やシステム被害を防ぎましょう。
まとめ
今回は、下記3点について説明しました。
- 水飲み場型攻撃(ウォータリングホール攻撃)の仕組みと閲覧環境の保護
- ベイト攻撃(餌付け)と共連れ(テールゲーティング)の物理・人的対策
- SQLインジェクションの脆弱性攻撃とプレースホルダによる根本解決
今回は、水飲み場型攻撃、ベイト攻撃、共連れ、SQLインジェクションという4つの攻撃手法と、それぞれの対策について解説しました。
水飲み場型攻撃では、標的が普段から利用しているWebサイトが悪用されるため、利用者自身が危険に気づきにくいという特徴があります。OSやブラウザの迅速なアップデートに加え、SWGによるWeb通信の制御、EDRによる端末の監視、ブラウザ分離などを組み合わせることが重要です。
ベイト攻撃では、悪意のあるUSBメモリや不審なソフトウェアなどを利用し、ユーザー自身に危険な操作をさせようとします。出所不明のUSBメモリを業務端末に接続しない、未承認のソフトウェアをインストールしないといったルールを徹底するとともに、USBデバイスの接続制御やEDRなどの技術的対策も必要です。
共連れは、正規の入館者の後ろについて物理的な制限区域へ侵入する攻撃です。入退室管理システムやセキュリティゲートを導入するだけでなく、一人ひとりが認証して入館するルールや、来訪者を適切に管理する運用を徹底することが求められます。
SQLインジェクションについては、Webアプリケーションの実装段階で、SQL文とユーザー入力値を明確に分離することが重要です。静的プレースホルダを利用した安全な実装を基本とし、データベース接続アカウントの最小権限化や入力値の検証、WAFによる防御などを組み合わせましょう。
これらの攻撃は手法こそ異なりますが、技術的な対策と、人の行動や業務ルールに関する対策を組み合わせることが重要という共通点があります。セキュリティ製品を導入するだけで安心するのではなく、システムの脆弱性を継続的に管理し、従業員が不審な状況に気づいた際に速やかに報告できる体制を整えることも欠かせません。
サイバー攻撃の手口は変化し続けています。今回紹介した攻撃の特徴と対策を理解し、自社のシステムや日常の業務に潜むリスクを見直すことで、被害の予防と影響の最小化につなげていきましょう。
これからも、Macのシステムエンジニアとして、日々、習得した知識や経験を発信していきますので、是非、ブックマーク登録してくれると嬉しいです!
それでは、次回のブログで!